Uma rede de plataformas de apostas falsas aplica um duplo golpe em usuários no Brasil, revelou uma investigação realizada pela empresa de cibersegurança ZenoX. Operadas sob nomes como “MAXXBET7K”, “MAXBTT7K” e “NEWWBET7K”, as páginas atraem vítimas pelas redes sociais com promessas de retornos financeiros rápidos, mas retêm os valores e cobram uma taxa extra inventada pelo sistema para liberar um saque que jamais é realizado.
A abordagem das vítimas começa com mensagens diretas e vídeos em redes como TikTok, Instagram e Telegram, de acordo com o relatório obtido com exclusividade pelo TecMundo. Os conteúdos prometem que depósitos baixos, entre R$ 20 e R$ 30, sejam transformados em ganhos de R$ 2.000 a R$ 3.000 em poucos minutos. Após realizar o pagamento via Pix, a pessoa descobre que não consegue retirar o dinheiro acumulado na conta.
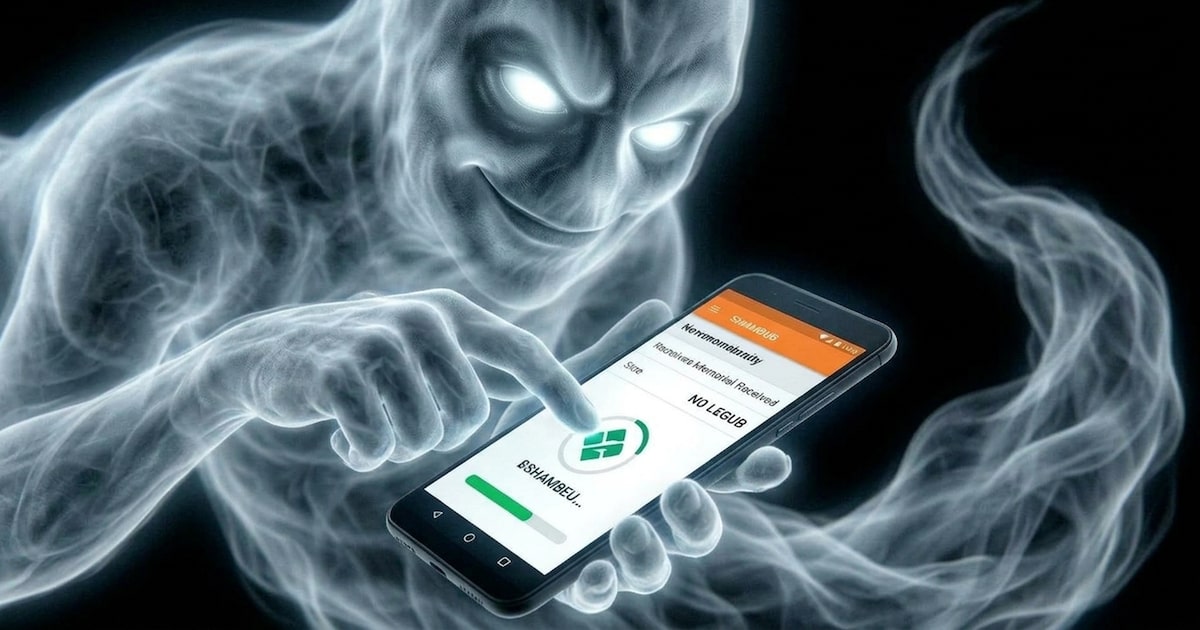
Redes de apostas falsas usam QR Code fake para dar duplo golpe por Pix Foto: Reprodução/ChatGPT
Cobrança inventada no navegador
Nesse momento, a plataforma exige o pagamento de uma “taxa de liberação” no valor fixo de R$ 30. A análise técnica do código-fonte dos sites mostrou que a cobrança é uma fraude montada no navegador do usuário, pois o sistema gera um QR Code genérico e falso quando falha em se comunicar com o provedor de pagamentos PixUp. A vítima paga a taxa acreditando que vai receber o prêmio, porém a verificação do pagamento nunca é concluída e o saldo continua preso.
Pesquisadores reforçam que a ameaça não é um vírus ou malware tradicional que infecta celulares e computadores, o que significa que softwares antivírus comuns não conseguem proteger a pessoa contra a fraude. A estratégia baseia-se exclusivamente em engenharia social e manipulação do código da página para enganar a vítima e direcionar pagamentos.
A malícia desta operação não é malware clássico: é econômica e de engenharia. O próprio código da aplicação implementa o bloqueio do pagamento, a taxa falsa e a confirmação impossível de saque
Gabriel Alvez, pesquisador de ameaças da ZenoX e autor do relatório
Redes de apostas falsas usam QR Code fake para dar duplo golpe por Pix
Dados de milhares expostos na rede
Além da retenção do dinheiro, a investigação identificou falhas graves na construção das páginas que deixaram os dados de operadores e de vítimas completamente desprotegidos. Os criadores do site expuseram senhas e chaves de acesso administrativo no próprio código público entregue aos visitantes.
Essa brecha permitiu acessar o banco de dados das plataformas. Em apenas uma das páginas do grupo, a NEWWBET7K, a equipe de análise encontrou um cadastro exposto com dados pessoais de mais de 3,6 mil pessoas. As informações vazadas incluem nomes completos, e-mails, números de telefone, saldos fictícios e o histórico de transações via Pix.
Arquivo de banco de dados exposto pela plataforma revela o vazamento de informações de milhares de cadastrados. Foto: Reprodução/ZenoX
Retenção sistemática de depósitos
Em outra base analisada, correspondente aos domínios MAXXBET7K e MAXBTT7K, o painel interno registrava um saldo acumulado de R$ 107.519,00 distribuído entre 415 contas de usuários. O levantamento constatou que 92% dos depósitos feitos pelas pessoas eram de valores baixos e que 68% de todas as transações cadastradas permaneceram retidas no status pendente, sem qualquer devolução.
“O padrão é inequívoco: entra muito depósito pequeno, e quase nada sai. O estado ‘pendente’ não é fila de processamento, é o destino final do dinheiro da vítima”, destaca a ZenoX, no documento.
Dump da base de usuários de newwbet7k[.]online, com mais de 3,6 mil contas. Nome, e-mail e telefone tarjados; estrutura e datas
preservadas Foto: Reprodução/ZenoX
A investigação concluiu que os sites operam em um esquema de rotação de endereços. Isto é, quando uma página sai do ar ou sofre bloqueios, os responsáveis registram domínios com nomes semelhantes para continuar a captação de clientes.
Proteções via Pix e combate a novos golpes
Como o esquema não decorre de falha no sistema bancário, a devolução de valores enviados só deve acontecer por meio de contestação oficial efetuada via Mecanismo Especial de Devolução (MED 2.0). A ferramenta do Banco Central (BC) bloqueia preventivamente os recursos em contas de destino e realiza o rastreamento em cadeia por contas intermediárias para recuperar o dinheiro. Para acionar a proteção, a vítima deve fazer a notificação imediatamente no aplicativo do banco e anexar comprovantes do Pix e das conversas.
- É importante notar: qualquer devolução Pix, em qualquer cenário, o MED 2.0 deve ser utilizado como medida de proteção. Se recebeu um valor indevido, retorne via MED, não faça transferência direta Pix
Arquivo de banco de dados exposto pela plataforma revela o vazamento de informações de milhares de cadastrados. Foto: Reprodução/ZenoX
Os especialistas alertam também para o risco de golpes secundários. Como dados de cadastro foram expostos na internet, fraudadores podem contatar as vítimas oferecendo falsos serviços de “recuperação de saldo” mediante cobrança de novas taxas. A orientação é ignorar qualquer oferta desse tipo, preservar todas as evidências e registrar o caso junto à Polícia Civil para contribuir com o bloqueio dos domínios e perfis associados à rede.
Siga o TecMundo no X, Instagram, Facebook e YouTube e assine a nossa newsletter para receber as principais notícias e análises diretamente no seu e-mail.
Fonte da notícia: Estadão | As Últimas Notícias do Brasil e do Mundo https://www.estadao.com.br/tecmundo/ciberseguranca/golpe-do-saque-fantasma-fraude-por-pix-em-apostas-atinge-mais-de-3-mil-pessoas/
Luísa Giraldo